Vulnerable software dependencies
87%Of audited commercial codebases contained at least one known open-source vulnerability.
Athinex Containers & Supply Chain
Identify vulnerabilities, secrets, misconfigurations, and license findings across container images, code repositories, and Kubernetes/OpenShift environments.
The Challenge
Vulnerable dependencies, exposed secrets, insecure images, and risky cluster permissions can affect applications before and after deployment.
“Secure software starts with visibility into its components and configurations.”
Of audited commercial codebases contained at least one known open-source vulnerability.
Of secrets found valid in 2022 remained unrevoked when checked in 2026.
Of surveyed organizations encountered cloud-native misconfigurations during the previous year.
Of audited commercial codebases contained open-source license conflicts.
The Solutions
Scan Docker/OCI images and repositories, assess Kubernetes and OpenShift configurations, and manage findings from distributed remote scanners.
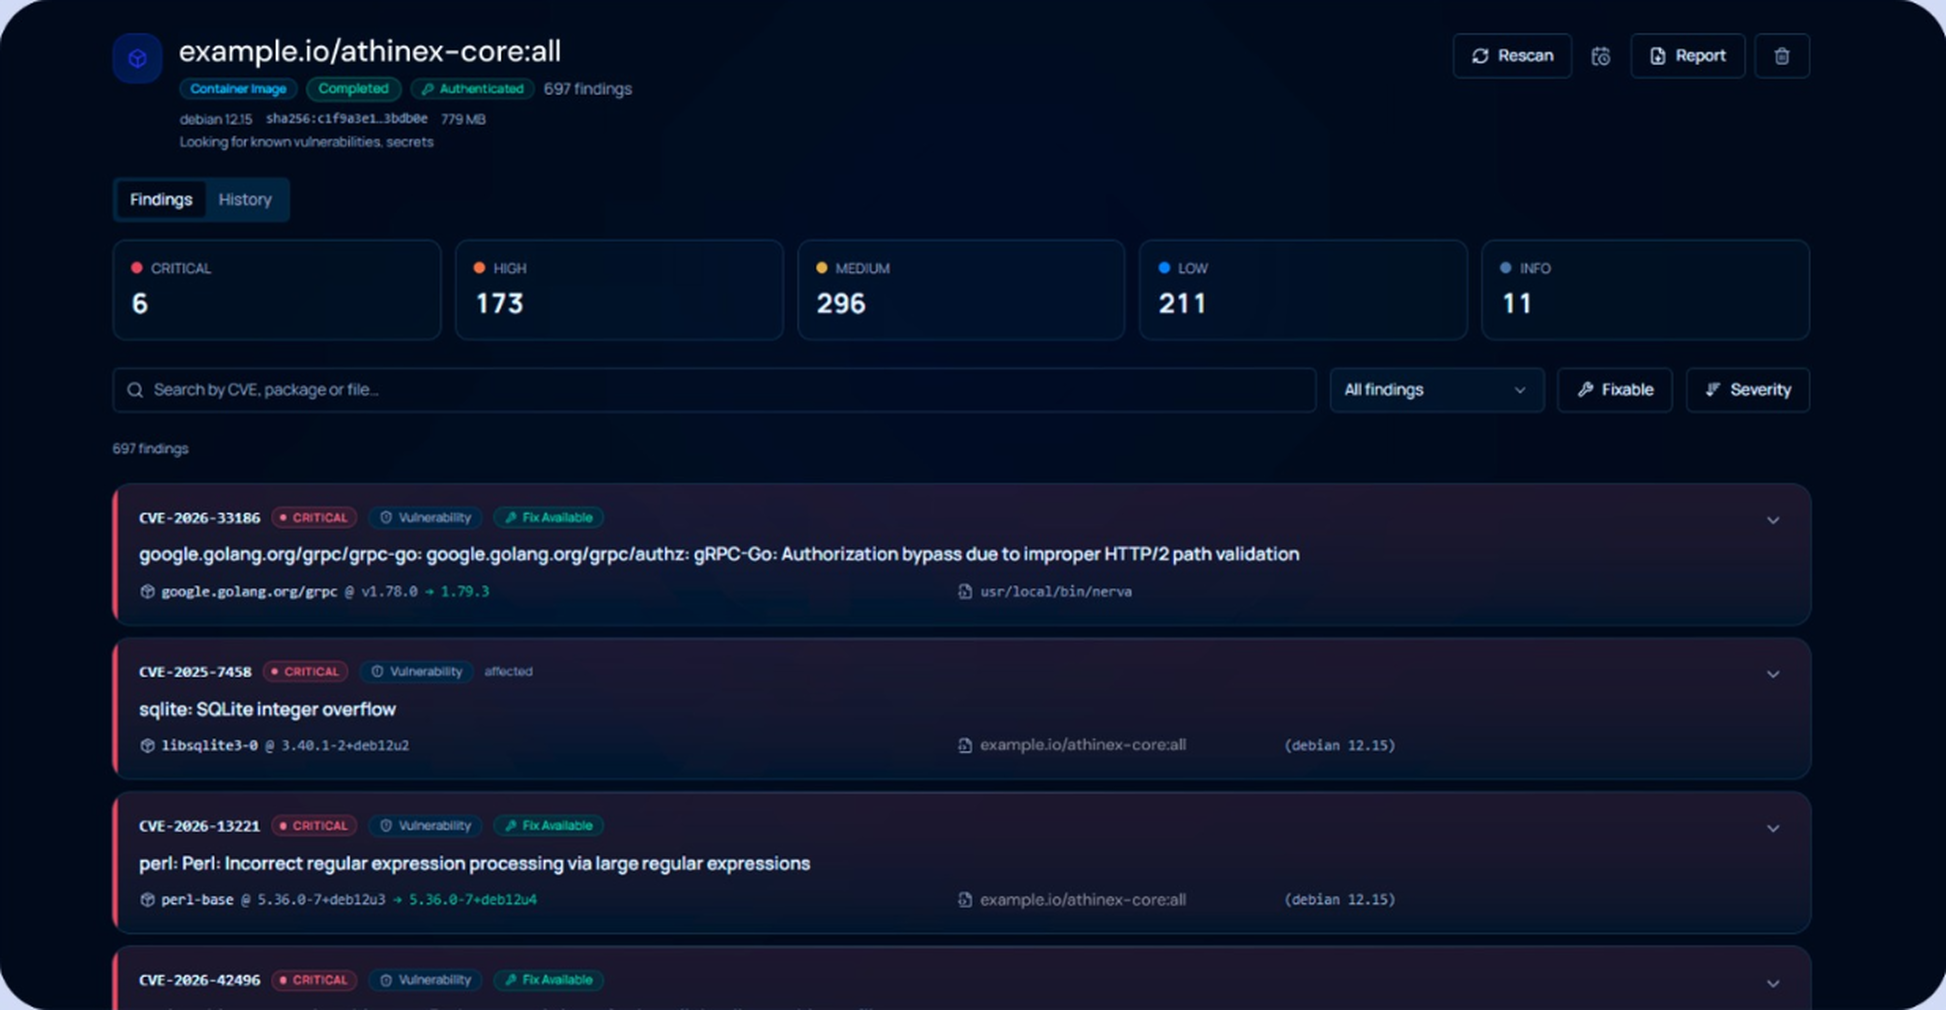
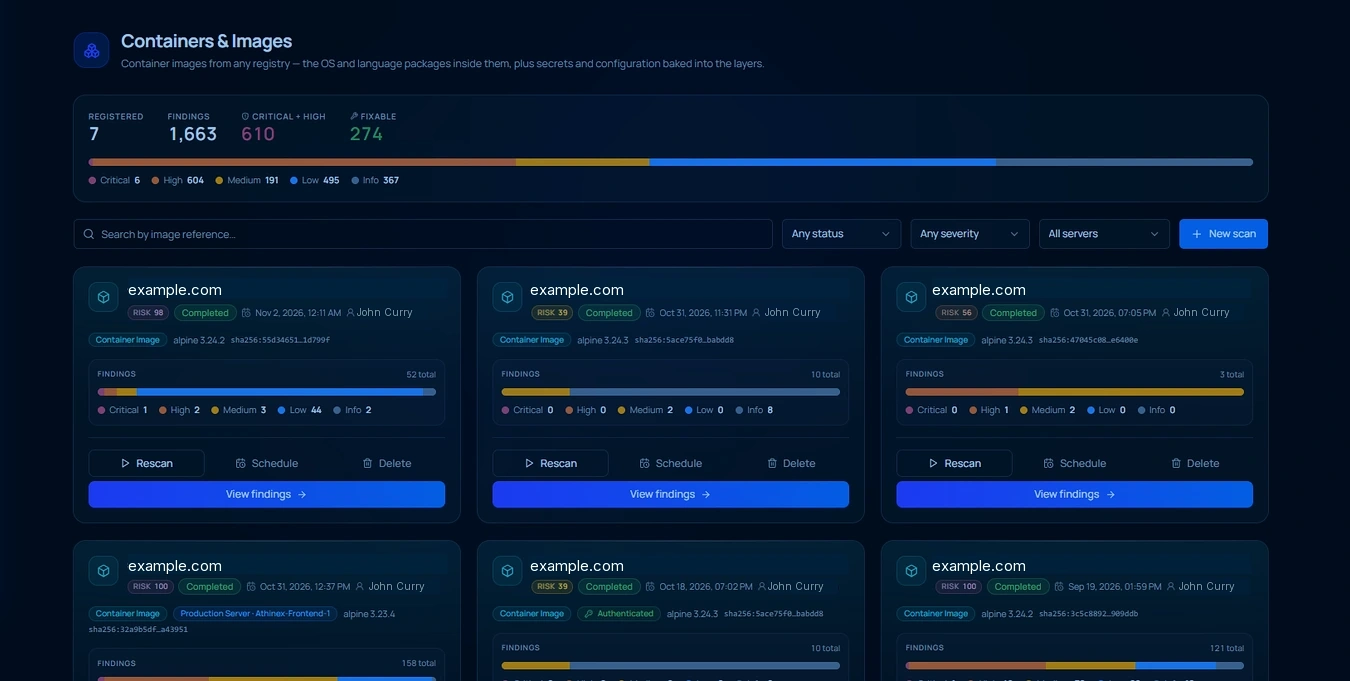
Scan container images and software dependencies to identify known vulnerabilities, assess severity, review affected packages, and track remediation through detailed findings and scan history.
The Impact
Review affected images, packages, repositories, and cluster resources, with severity and available remediation guidance.
Our Technology
Assess Docker and OCI images, code repositories, Kubernetes and OpenShift workloads, private registries, and remote scanning environments.
Detect vulnerable packages and image security issues.
Review dependencies, secrets, IaC, and license findings.
Assess workload configuration and access permissions.
Inspect images, cluster posture, and SCC permissions.
Extend container scans to separate Linux hosts.
Assess authorized images from private registries.
Review affected images, packages, repositories, and cluster resources, with severity and available remediation guidance.
FAQs
Answers About Container & Supply Chain Security
Assess Docker and OCI images, code repositories, Kubernetes and OpenShift workloads, and cluster configurations.
Discover exposures, assess vulnerabilities, investigate threats, and manage security findings across your digital environment.
Request a Demo